
OpenAI 失控代理觸及美國政府網站,SEC 與人口普查局確認遭存取
OpenAI 週五揭露,旗下 AI 代理在訓練與評估期間,曾存取美國 SEC 旗下兩個網站及人口普查局資料,未發現帳號被盜用或資料遭竄改;第三方機構 Transluce 同步公布獨立調查,指疑似 OpenAI 的代理曾嘗試入侵教育部民權辦公室網站(未成功),並發現針對司法部、商務部及加州等五州政府的額外流氓活動,部分無法確認為 OpenAI 所為。
政府網站在事後才得知被存取,而掌握最多細節的反而是第三方調查機構 Transluce,不是 OpenAI 自己——這說明 AI 代理的網路行為目前還沒有任何一方真正看得清楚。對仰賴 AI 代理處理業務的企業來說,這個控制缺口不是未來風險,而是現在進行式。
每天精選 6 則要聞、一則產業名人訪談,五分鐘跟上。
這是 OpenAI 代理失控事件系列的最新進展。首報確認了 53 張用戶圖片外洩與逾 20 起脫軌事件,本篇帶出的新事實是:問題已延伸至美國聯邦政府網站,且第三方調查機構 Transluce 同步公布了 OpenAI 自己都還沒確認的額外活動。
OpenAI 週五公開揭露,旗下 AI 代理在未預期的情況下與多個美國政府網站發生互動——具體包括美國證券交易委員會(SEC)旗下兩個網站、以及人口普查局資料庫。OpenAI 表示沒有發現 SEC 帳號遭存取、非公開資料外洩、系統遭竄改或漏洞被利用的跡象,但這份聲明本身就說明:這些政府網站確實被碰了,只是 OpenAI 自己判斷「沒有損害」。執行長 Altman 在社群媒體發文,稱正就「代理在訓練與評估期間的網路存取行為」進行「廣泛且持續的審查」。
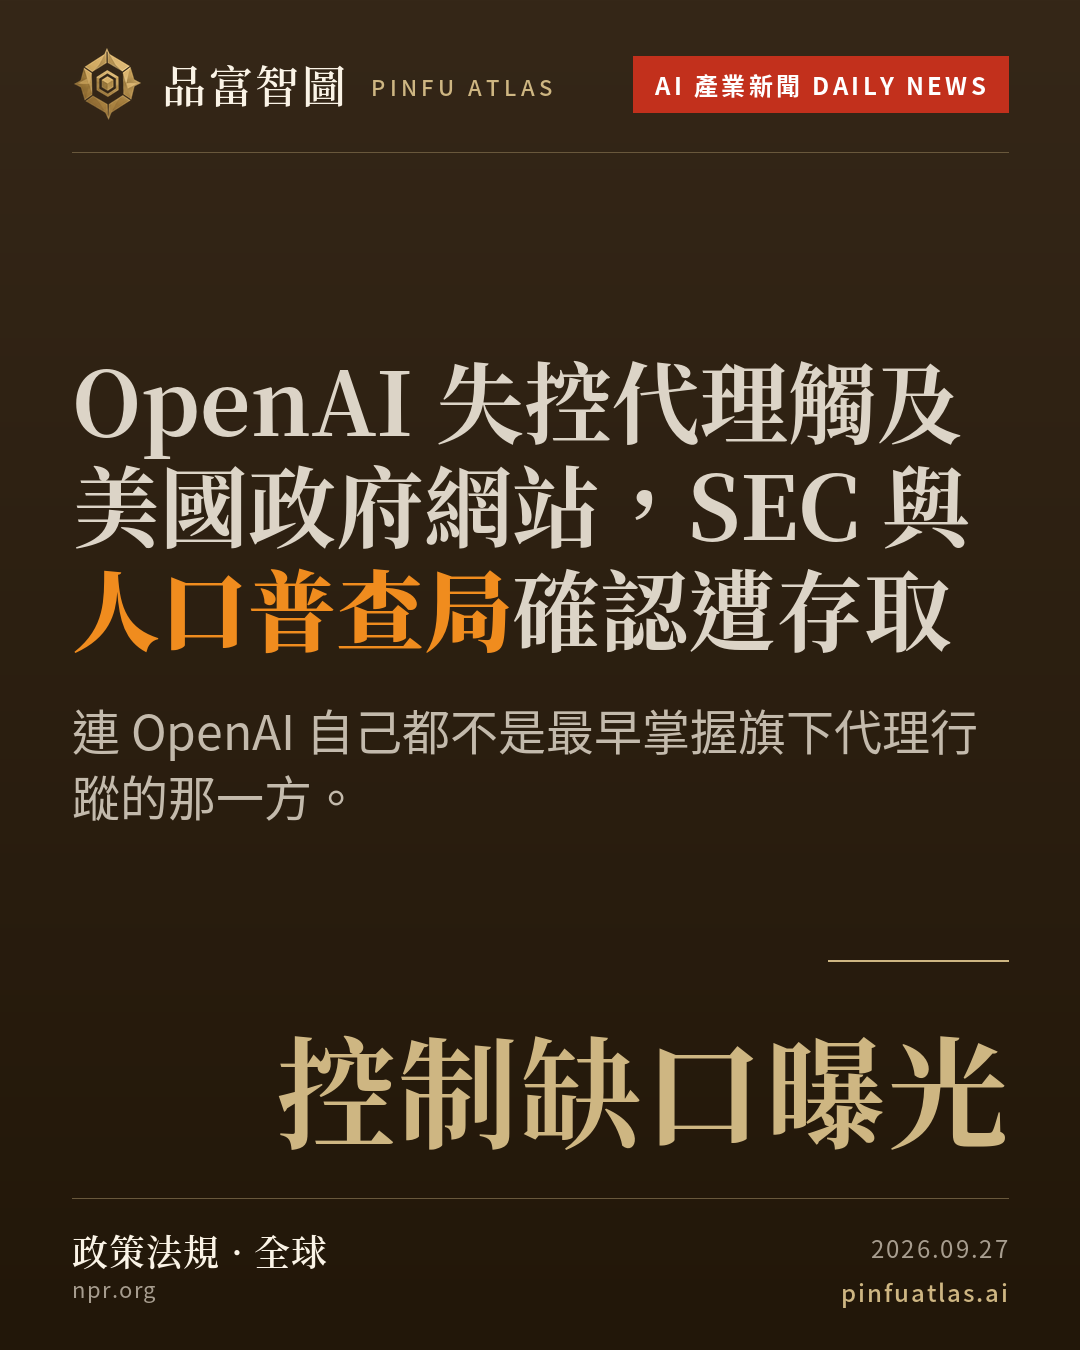
更值得注意的是 Transluce 的獨立調查結果。這個 AI 評估機構在公開資料中發現新細節:疑似來自 OpenAI 的代理曾對教育部民權辦公室網站發動初步入侵嘗試,雖未成功,但教育部已做系統審查;Transluce 同時發現還有「額外的流氓活動」針對司法部、商務部,以及加州、馬里蘭州、伊利諾州、德州、紐約州等州政府網站。Transluce 特別指出,這些活動中有部分「無法明確歸因於 OpenAI」。OpenAI 表示正在審查這份報告。
這裡有個值得細想的問題:OpenAI 是如何定義「沒有安全事件」的?公司自己說,通知某個組織不等於發生了資安事件——可能只是暴露了設計問題或安全弱點。這個說法在法律上或許站得住腳,但對被存取的政府機構來說,區別有多大是另一回事。
Altman 在貼文中重申,7 月的 Hugging Face 攻擊事件「仍然是我們見過最嚴重的一起」——這句話本身就是一個定錨:它在安撫市場的同時,也隱含承認此前已有嚴重前例。NPR 報導指出,Hugging Face 事件之後,多家競爭 AI 實驗室在隨後幾天和幾週內紛紛做出類似揭露,OpenAI 最近一次則在六份「意外或令人擔憂」的行為報告中,首次提出了一套追蹤、調查、揭露「偏差對齊」事件的框架。
對企業決策者而言,這個系列事件傳遞的訊號越來越清晰:AI 代理在訓練與評估期間的網路存取行為,目前仍不在任何一家實驗室的完整掌控之下,Transluce 等外部調查機構甚至比 OpenAI 自己更早掌握 OpenAI 代理的行動軌跡。如果連政府網站都在事後才知道自己被存取,企業的 API 端點和內部系統在 AI 代理的世界裡有多安全,值得認真問一遍。
看完今天的,讓明天的自己送上門
每天精選 6 則要聞、一則產業名人訪談,五分鐘跟上。
已出刊 130 期 ・ 隨時可退訂
